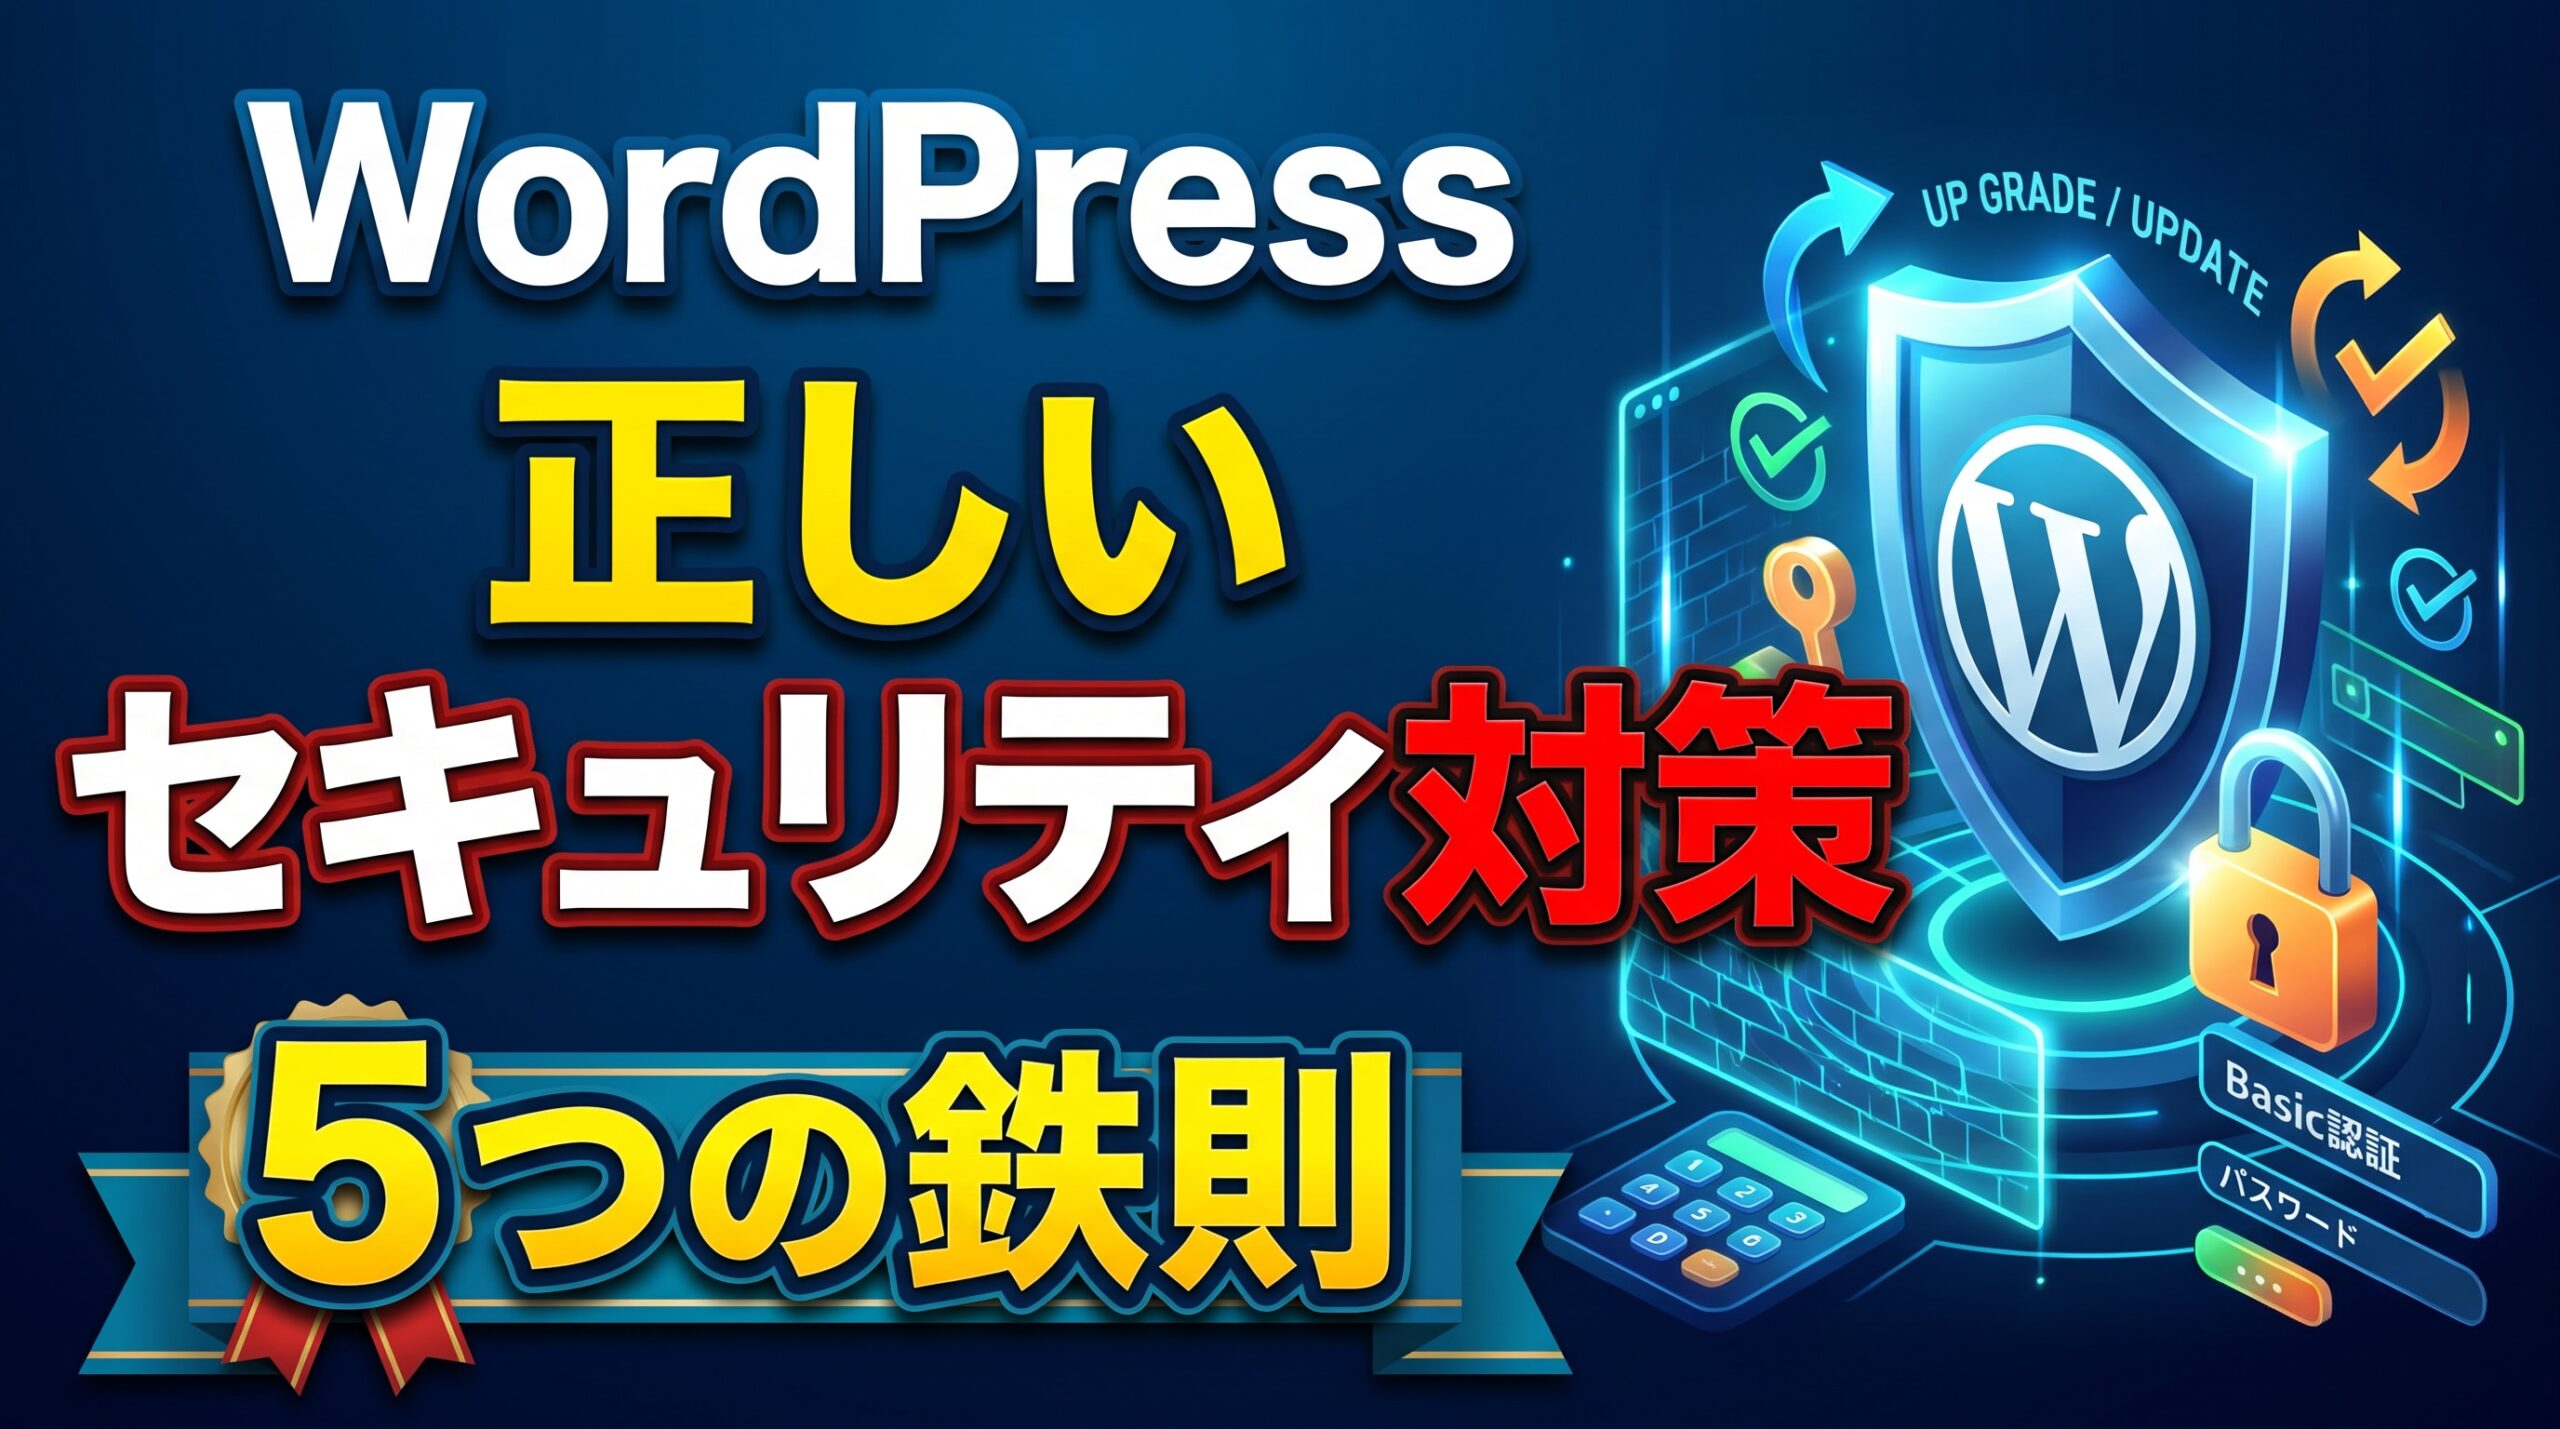
WordPressウェブサイトのセキュリティを維持するためには、特別なソリューションを1つ導入するだけでなく、日頃の運用ルールの徹底と多層防御が不可欠です。本稿では、Webサイト運用者が確実に実施すべき5つの核となるセキュリティ対策を解説します。
PHP・本体・プラグインの定期アップデート
セキュリティ対策の基本であり、最も効果が高いのが最新状態の維持です。WordPressを狙った攻撃の多くは、既知の脆弱性(古いバージョンに残されたセキュリティの穴)を突く自動化プログラムによるものです。
PHPの更新: サーバーのPHPバージョンが古いままだと、セキュリティホールが放置されるだけでなく、パフォーマンス低下の原因にもなります。
本体とプラグインの更新: 定期的に管理画面を確認し、マイナーアップデートだけでなくメジャーアップデートも適切に実施します。必要に応じて自動更新機能を有効化することも有効です。
自動生成パスワードの徹底利用
推測しやすいパスワードや、他サービスからの使い回しは「ブルートフォース攻撃(総当たり攻撃)」や「リスト型攻撃」の格好の標的となります。
管理者アカウントだけでなく、寄稿者や編集者などすべてのユーザーに複雑な自動生成パスワードを適用します。
16桁以上の英数字・記号が混ざったランダムな文字列を使用し、パスワード管理ツールの利用を推奨します。
SiteGuard WP Plugin 等を活用した防御
WordPress特有の攻撃対象(アタックサーフェス)を減らすため、専用のセキュリティプラグインを効果的に導入します。
ログインURLの変更: デフォルトの wp-login.php や wp-admin から別の文字列へ変更し、不正アクセスを試みる自動ボットをブロックします。
画像認証(CAPTCHA)の導入: ログイン画面やコメント欄に画像認証を追加し、プログラムによる自動ログイン試行を防ぎます。
管理者名の秘匿: 投稿者アーカイブ等からユーザー名(ログインID)が漏洩しないよう対策を行います。
安易なプラグイン追加の抑制
「機能を増やしたい」「不具合を手軽に解決したい」という理由で安易にプラグインを追加することは、セキュリティリスクを高める主な要因となります。
脆弱性リスクの増加: プラグインごとにコードの品質や保守体制が異なります。開発が停止したプラグインは脆弱性の温床になります。
厳選と整理: 導入前に最終更新日やアクティブインストール数、レビューを確認し、不要になったプラグインは無効化するだけでなく完全に削除します。
Basic認証による二重防御
ログイン画面へのアタック(ブルートフォース攻撃やパスワードスプレー攻撃)が頻発する場合や、より堅牢な防御が必要な場合は、Basic認証の併用が強力です。
wp-login.php や wp-admin ディレクトリに対して Web サーバー(.htaccess 等)レベルで Basic 認証を設定します。
WordPress本体の認証ロジックに到達する前にアクセスを遮断するため、サーバー負荷の軽減とセキュリティ強度の向上を同時に実現できます。
まとめ
WordPressのセキュリティは、攻撃されてから対処するのではなく、攻撃を受けにくい環境をあらかじめ整えておく予防措置が極めて重要です。日頃のアップデート管理と適切なアクセス制限を組み合わせ、安全なサイト運営を維持しましょう。